Domain rmds.de kaufen?
Wir ziehen mit dem Projekt
rmds.de um.
Sind Sie am Kauf der Domain
rmds.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rmds.de kaufen?
Was ist Lokalisierung 2?
Lokalisierung 2 bezieht sich auf den Prozess der Anpassung von Software, Websites oder anderen Produkten an eine bestimmte Zielgruppe oder Region. Dies umfasst die Übersetzung von Texten, die Anpassung von Grafiken und Symbolen sowie die Berücksichtigung kultureller und sprachlicher Unterschiede. Ziel ist es, das Produkt so anzupassen, dass es für die Nutzer in der jeweiligen Zielregion ansprechend und benutzerfreundlich ist. **
Ist die Lokalisierung gut geschrieben?
Das hängt von verschiedenen Faktoren ab, wie zum Beispiel der Qualität der Übersetzung, der sprachlichen Anpassung an die Zielgruppe und der kulturellen Sensibilität. Es ist wichtig, dass die Lokalisierung klar und verständlich ist und die beabsichtigte Botschaft effektiv vermittelt. Eine gute Lokalisierung sollte auch die kulturellen Unterschiede berücksichtigen und sich nahtlos in die Zielkultur einfügen. **

Ähnliche Suchbegriffe für Lokalisierung
Top-Angebote
Produkte zum Begriff Lokalisierung:
-
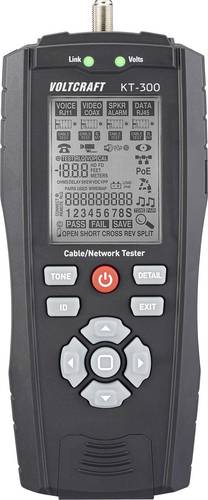
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, MappingRevolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschl139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, Mapping VC-17497100Revolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschlusstests verfügt der Tester über eine PoE-Signalerkennung, die zwischen Endspan- und Midspan-Versorgungen unterscheidet, dabei aber auch die gleichzeitige Verwendung aller acht Adern erkennt. Zur Funktionsprüfung von Alarmsystemen ist zudem ein 100-mA-Lasttest für 12-V-Batterien integriert, der die Belastbarkeit unter Realbedingungen prüft. Effiziente Kabelortung und Dokumentation Für die Installation und Fehlersuche in komplexen Umgebungen stehen ein integrierter Tongenerator sowie acht RJ45-Gegenstellen zur Verfügung. Diese ermöglichen die gleichzeitige Identifikation von bis zu acht Anschlussdosen oder Kabelwegen. Der interne Speicher bietet Platz für 250 Berichte, die über die USB-Schnittstelle ausgelesen und ausgedruckt werden können. Systemausstattung und Zubehör Alles, was zum sofortigen Einsatz des Voltcraft KT-300 LAN Kabel Testers benötigt wird, liegt bei: Zum Lieferumfang gehören das Prüfgerät, drei AA-Batterien und eine robuste Tragetasche. Weiterhin umfasst das Zubehör acht Remote-Einheiten, zwei RJ45-Verbindungskabel, ein USB-Kabel sowie ein Spezialadapterkabel von RJ45 auf Krokodilklemmen für universelle Kontaktierungen. Eine Bedienungsanleitung liegt bei.139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist die Lokalisierung Neuseelands gut?
Ja, die Lokalisierung Neuseelands ist gut. Das Land verfügt über eine gut ausgebaute Infrastruktur, einschließlich Straßen, Flughäfen und Kommunikationsnetzwerken, die es einfach machen, sich im Land zu bewegen und mit anderen in Kontakt zu treten. Darüber hinaus gibt es eine Vielzahl von Dienstleistungen und Einrichtungen, die speziell auf die Bedürfnisse von Touristen und Expats zugeschnitten sind. **
-
Wie lautet die Lokalisierung von Istanbul?
Istanbul liegt in der Türkei und ist die größte Stadt des Landes. Sie befindet sich sowohl auf dem europäischen als auch auf dem asiatischen Kontinent, da sie durch die Meerenge des Bosporus geteilt wird. **
-
Wie funktioniert Big Data?
Wie funktioniert Big Data? **
-
Was ist Big Data?
Big Data bezieht sich auf große Mengen an Daten, die mit hoher Geschwindigkeit und Vielfalt generiert werden. Diese Daten können aus verschiedenen Quellen stammen, wie zum Beispiel sozialen Medien, Sensoren oder Transaktionen. Big Data ermöglicht es Unternehmen, Muster und Trends zu identifizieren, um fundierte Entscheidungen zu treffen und ihre Geschäftsprozesse zu optimieren. **
Wie entsteht Big Data?
Big Data entsteht durch die Sammlung und Speicherung einer großen Menge von Daten aus verschiedenen Quellen wie Sensoren, Social Media, Transaktionen und mehr. Diese Daten werden dann mithilfe von speziellen Tools und Technologien analysiert und verarbeitet, um Muster, Trends und Erkenntnisse zu identifizieren. Durch die kontinuierliche Erfassung und Analyse von Daten in Echtzeit können Unternehmen fundierte Entscheidungen treffen und ihre Geschäftsprozesse optimieren. Letztendlich ermöglicht Big Data eine tiefere Einblicke in das Verhalten von Kunden, Trends auf dem Markt und ermöglicht die Entwicklung innovativer Produkte und Dienstleistungen. **
Wie kann man die IP-Lokalisierung verhindern?
Die IP-Lokalisierung kann durch die Verwendung eines virtuellen privaten Netzwerks (VPN) umgangen werden. Ein VPN verschleiert die eigene IP-Adresse, indem es den Datenverkehr über Server in verschiedenen Ländern leitet. Dadurch wird es schwieriger, den tatsächlichen Standort des Benutzers zu ermitteln. Eine andere Möglichkeit besteht darin, einen Proxy-Server zu verwenden, der den Datenverkehr über einen anderen Server umleitet und somit die IP-Lokalisierung erschwert. **
Top-Angebote
Produkte zum Begriff Lokalisierung:
-
EJ.LIFE Nahfeldsonde Für Leiterplatten, 6er-pack, Antenne, Störquelle, Lokalisierung, Magnetische StrahlungMerkmale: 1. Hergestellt aus hochwertigem Leiterplattenmaterial für längere Lebensdauer und hohe Belastbarkeit. 2. Hilft bei der Lokalisierung und Identifizierung potenzieller Störquellen in den Bauteilen elektronischer Komponenten. 3. Frequenz-, Phasenrauschen und Spektrumkomponenten können in Kombination mit rauscharmen Vorverstärkern gemessen werden. 4. Präzise Fertigung gewährleistet zuverlässige Leistung und sicheren Einsatz. 5. Dieses Sonden-Kit ist eine neue und verbesserte Version, optimiert und mit größerer Bandbreite sowie ergonomischem Design. Spezifikationen: Artikeltyp: Magnetfeldantenne Material: Leiterplatte Modell: Keine Angabe Schnittstelle: SMA-Buchse Lieferumfang: 6 x Magnetfeldantennen39,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, MappingRevolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschl139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Lokalisierung 2?
Lokalisierung 2 bezieht sich auf den Prozess der Anpassung von Software, Websites oder anderen Produkten an eine bestimmte Zielgruppe oder Region. Dies umfasst die Übersetzung von Texten, die Anpassung von Grafiken und Symbolen sowie die Berücksichtigung kultureller und sprachlicher Unterschiede. Ziel ist es, das Produkt so anzupassen, dass es für die Nutzer in der jeweiligen Zielregion ansprechend und benutzerfreundlich ist. **
-
Ist die Lokalisierung gut geschrieben?
Das hängt von verschiedenen Faktoren ab, wie zum Beispiel der Qualität der Übersetzung, der sprachlichen Anpassung an die Zielgruppe und der kulturellen Sensibilität. Es ist wichtig, dass die Lokalisierung klar und verständlich ist und die beabsichtigte Botschaft effektiv vermittelt. Eine gute Lokalisierung sollte auch die kulturellen Unterschiede berücksichtigen und sich nahtlos in die Zielkultur einfügen. **
-
Ist die Lokalisierung Neuseelands gut?
Ja, die Lokalisierung Neuseelands ist gut. Das Land verfügt über eine gut ausgebaute Infrastruktur, einschließlich Straßen, Flughäfen und Kommunikationsnetzwerken, die es einfach machen, sich im Land zu bewegen und mit anderen in Kontakt zu treten. Darüber hinaus gibt es eine Vielzahl von Dienstleistungen und Einrichtungen, die speziell auf die Bedürfnisse von Touristen und Expats zugeschnitten sind. **
-
Wie lautet die Lokalisierung von Istanbul?
Istanbul liegt in der Türkei und ist die größte Stadt des Landes. Sie befindet sich sowohl auf dem europäischen als auch auf dem asiatischen Kontinent, da sie durch die Meerenge des Bosporus geteilt wird. **
Ähnliche Suchbegriffe für Lokalisierung
-
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, Mapping VC-17497100Revolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschlusstests verfügt der Tester über eine PoE-Signalerkennung, die zwischen Endspan- und Midspan-Versorgungen unterscheidet, dabei aber auch die gleichzeitige Verwendung aller acht Adern erkennt. Zur Funktionsprüfung von Alarmsystemen ist zudem ein 100-mA-Lasttest für 12-V-Batterien integriert, der die Belastbarkeit unter Realbedingungen prüft. Effiziente Kabelortung und Dokumentation Für die Installation und Fehlersuche in komplexen Umgebungen stehen ein integrierter Tongenerator sowie acht RJ45-Gegenstellen zur Verfügung. Diese ermöglichen die gleichzeitige Identifikation von bis zu acht Anschlussdosen oder Kabelwegen. Der interne Speicher bietet Platz für 250 Berichte, die über die USB-Schnittstelle ausgelesen und ausgedruckt werden können. Systemausstattung und Zubehör Alles, was zum sofortigen Einsatz des Voltcraft KT-300 LAN Kabel Testers benötigt wird, liegt bei: Zum Lieferumfang gehören das Prüfgerät, drei AA-Batterien und eine robuste Tragetasche. Weiterhin umfasst das Zubehör acht Remote-Einheiten, zwei RJ45-Verbindungskabel, ein USB-Kabel sowie ein Spezialadapterkabel von RJ45 auf Krokodilklemmen für universelle Kontaktierungen. Eine Bedienungsanleitung liegt bei.139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
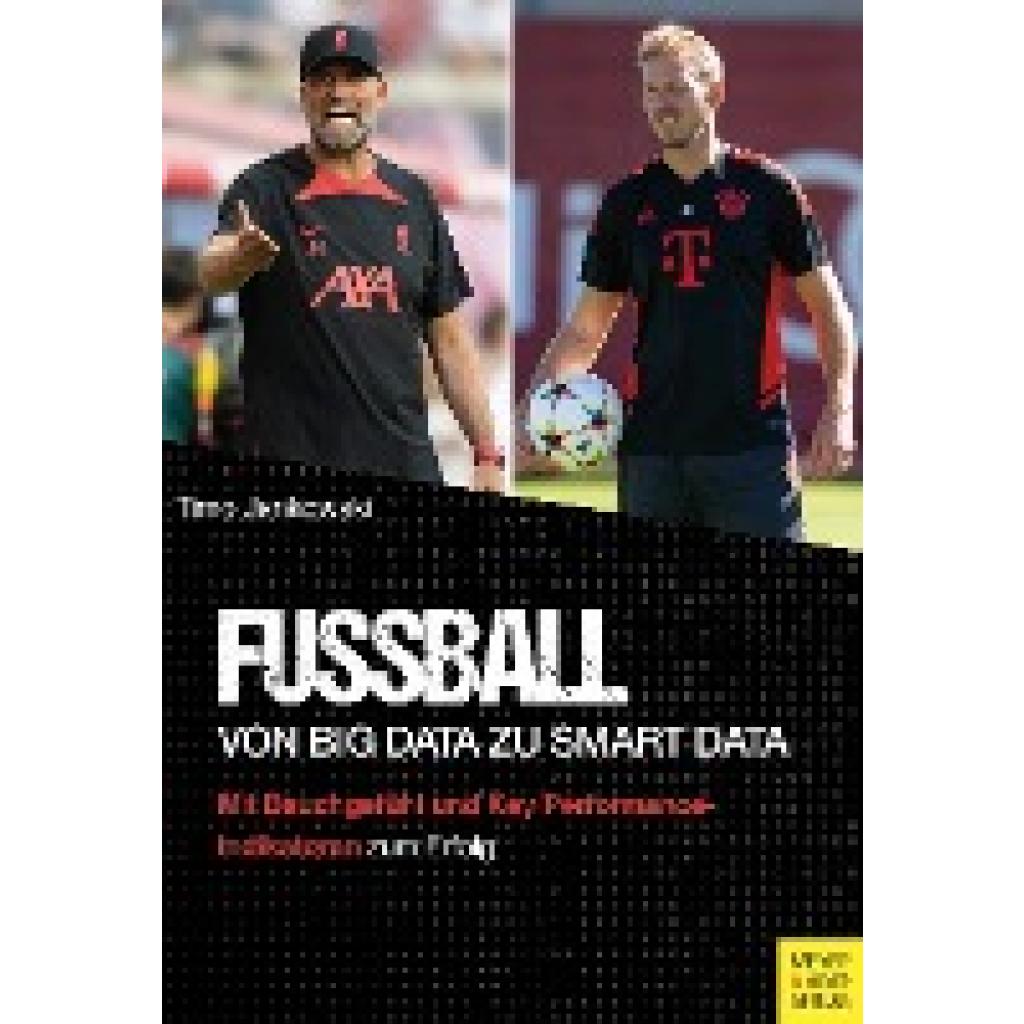
Jankowski, Timo: Fußball - Von Big Data zu Smart DataFußball - Von Big Data zu Smart Data , Das Thema Big Data ist unaufhaltsam in die Fußballwelt eingezogen und wird mit Sicherheit auch nicht mehr verschwinden. Es wird weiterhin an Bedeutung gewinnen, da die Datenqualität und die praktische Umsetzung dieser Daten bereits zahlreiche beeindruckende Erfolge vorweisen können. Zu Beginn des Buchs wird auf die Problematik des Schwarz-Weiß-Denkens, das im Fußball weit verbreitet ist, eingegangen. Im zweiten Teil rückt dann das Thema Big Data im Fußball in den Vordergrund. Dies geschieht vor allem immer im Hinblick auf die Umwandlung in Smart Data mit vielen praktischen Beispielen, sodass jeder Trainer und Interessierte zahlreiche Anregungen für die eigene Arbeit in der Planung, auf dem Platz und in der Evaluierung bekommt. Zahlreiche Key-Performance-Indikatoren (KPIs) werden unter die Lupe genommen und es wird aufgezeigt, wie Datenanalyse auf dem Weg zum Erfolg helfen kann. Ziel dieses Werks ist es, das Thema Big Data im Fußball zu entmystifizieren, weshalb im letzten Abschnitt die erfolgreiche Qualifikation der Juniorennationalmannschaft von Fidschi für die U20-Weltmeisterschaft 2023 beschrieben wird. Dieses Beispiel zeigt, wie die richtige Mischung aus objektiven Daten und den menschlichen Komponenten in der Praxis zum Erfolg führen kann. Dieses Buch plädiert dafür, die tief verwurzelten Werte und die Ursprünglichkeit des Fußballs unbedingt beizubehalten und zeigt auf, wie sich beide Seiten - Bauchgefühl und Datenanalyse - gewinnbringend miteinander verbinden lassen. Fußball - von Big Data zu Smart Data ist DAS Standardwerk für alle Trainer, die das Thema Big Data angehen wollen und Tipps für die Umsetzung auf dem Platz benötigen. , Zündkabel & Zündspulenstecker > Zünd- & Glühanlagen , Erscheinungsjahr: 20230522, Produktform: Kartoniert, Autoren: Jankowski, Timo, Seitenzahl/Blattzahl: 290, Abbildungen: ca. 100 Fotos, 60 Abbildungen, in Farbe, Keyword: aufstieg; daten im fussball; datenanalyse; fussball; leistungssteigerung; optimierung; praktische ratschläge; praxisnah; scouting; spieltag; taktik; training, Fachschema: Fußball, Warengruppe: TB/Ballsport, Fachkategorie: Fußball, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meyer + Meyer Fachverlag, Verlag: Meyer + Meyer Fachverlag, Verlag: Meyer & Meyer Fachverlag und Buchhandel GmbH, Länge: 238, Breite: 165, Höhe: 20, Gewicht: 698, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Visualisierung des WunderbarenVisualisierung des Wunderbaren , Der interdisziplinär angelegte Tagungsband Visualisierung des Wunderbaren geht der Frage nach, wie sich Gegenstände des Wunderbaren in literarischen Texten verändern, wenn sie visuell vergegenwärtigt werden und wie sich bildliche Darstellungen und Objekte zu Diskursen des Wunderbaren verhalten. Dabei wird das Wunderbare als gleichermaßen ästhetische wie epistemische Konfiguration aufgefasst, die auf die Evokation von Verwunderung zielt. Elemente des Wunderbaren transportieren Aspekte des Wissens, die in hohem Maße an die Form ihrer Darstellung, ihrer Medialität und Materialität geknüpft sind und sich immer dann verändern, wenn sie 'in Bewegung' geraten. Der Band fokussiert Beschreibungen von Elementen des Wunderbaren in literarischen Texten des Mittelalters und der Frühen Neuzeit und die Frage, wie Visualisierungen diese Elemente aufnehmen (oder gerade nicht berücksichtigen) und begleiten, sie dadurch ergänzen, kontrastieren, verschieben oder stimulieren. So liegt ein zentraler Schwerpunkt der einzelnen Beiträge auf der Analyse der Dynamik zwischen literarischen und visuellen Darstellungen des Wunderbaren. Die Untersuchungen berücksichtigen sowohl kunsthistorische und architektonische als auch religiöse, literatur- und kulturwissenschaftliche Gegenstände und analysieren eine Vielzahl mittelalterlicher und frühneuzeitlicher Materialien, illustrierter Handschriften und Frühdrucke wie beispielsweise Stunden- und Gebetsbücher, französische 'poésie flamboyante', Kräuterbücher und Legendare. , Schlüssel > Handwerkzeuge , Erscheinungsjahr: 20241218, Titel der Reihe: Episteme in Bewegung#38#, Redaktion: Eming, Jutta, Seitenzahl/Blattzahl: 224, Abbildungen: zahlreiche Abbildungen, Keyword: Flugblatt; Frühdruck; Frühe Neuzeit; Germanistik; Handschriften; Illustration; Kulturwissenschaften und Geschichte; Kunstgeschichte; Literaturwissenschaften; Mediävistik; Reisebeschreibung; Religionswissenschaften; Wissensgeschichte; Wunderzeichen, Fachschema: Literaturwissenschaft~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Kunstformen~Lyrik, Poesie~Literatur: Geschichte und Kritik, Warengruppe: TB/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 170, Breite: 240, Höhe: 24, Gewicht: 641, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Big Data?
Wie funktioniert Big Data? **
-
Was ist Big Data?
Big Data bezieht sich auf große Mengen an Daten, die mit hoher Geschwindigkeit und Vielfalt generiert werden. Diese Daten können aus verschiedenen Quellen stammen, wie zum Beispiel sozialen Medien, Sensoren oder Transaktionen. Big Data ermöglicht es Unternehmen, Muster und Trends zu identifizieren, um fundierte Entscheidungen zu treffen und ihre Geschäftsprozesse zu optimieren. **
-
Wie entsteht Big Data?
Big Data entsteht durch die Sammlung und Speicherung einer großen Menge von Daten aus verschiedenen Quellen wie Sensoren, Social Media, Transaktionen und mehr. Diese Daten werden dann mithilfe von speziellen Tools und Technologien analysiert und verarbeitet, um Muster, Trends und Erkenntnisse zu identifizieren. Durch die kontinuierliche Erfassung und Analyse von Daten in Echtzeit können Unternehmen fundierte Entscheidungen treffen und ihre Geschäftsprozesse optimieren. Letztendlich ermöglicht Big Data eine tiefere Einblicke in das Verhalten von Kunden, Trends auf dem Markt und ermöglicht die Entwicklung innovativer Produkte und Dienstleistungen. **
-
Wie kann man die IP-Lokalisierung verhindern?
Die IP-Lokalisierung kann durch die Verwendung eines virtuellen privaten Netzwerks (VPN) umgangen werden. Ein VPN verschleiert die eigene IP-Adresse, indem es den Datenverkehr über Server in verschiedenen Ländern leitet. Dadurch wird es schwieriger, den tatsächlichen Standort des Benutzers zu ermitteln. Eine andere Möglichkeit besteht darin, einen Proxy-Server zu verwenden, der den Datenverkehr über einen anderen Server umleitet und somit die IP-Lokalisierung erschwert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.